WordPress 与 WooCommerce
共 128 篇文章 · 第 3 / 13 页
-
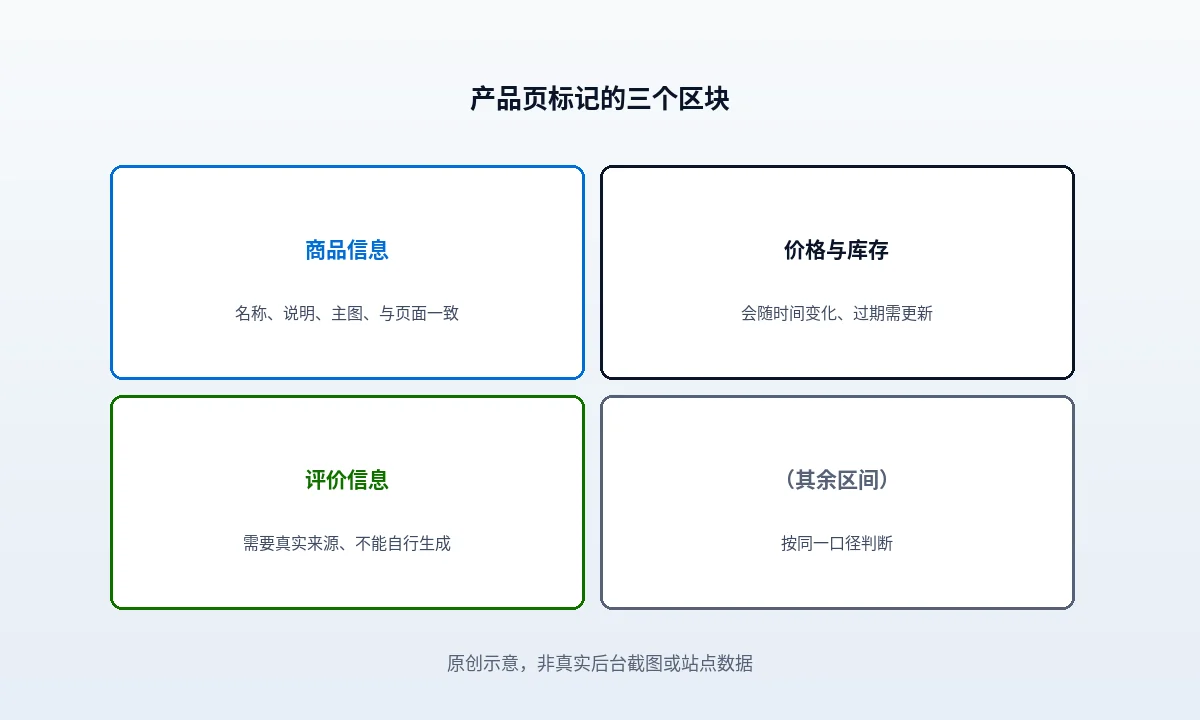
WooCommerce 产品页该输出哪些结构化数据
答案是一份边界清楚的清单。讲清三个区块里哪些必须与页面一致。文中的配图给出商品页结构化数据的字段分层与核对路径。
-
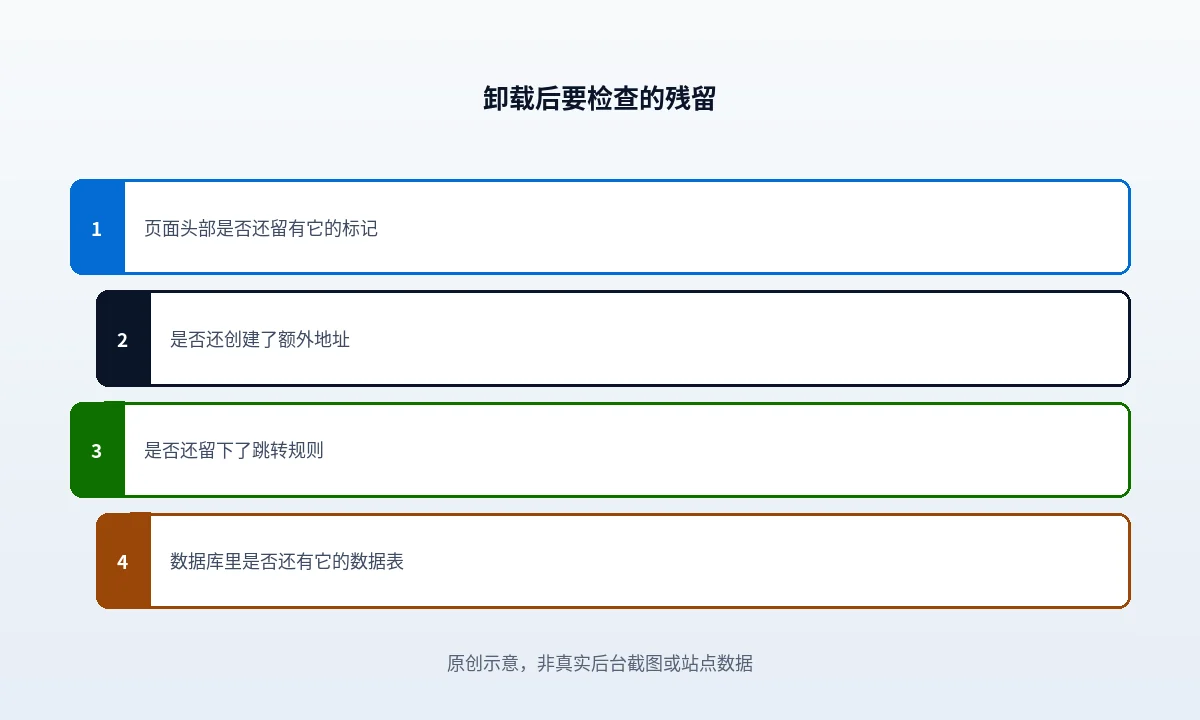
WordPress 卸载插件后残留的 SEO 风险
停用了标记还在,删除了内容也没消。给四项卸载后检查。文中的配图给出卸载插件后需要逐项检查的残留类型停用和删除是两件事,风险也不同。
-
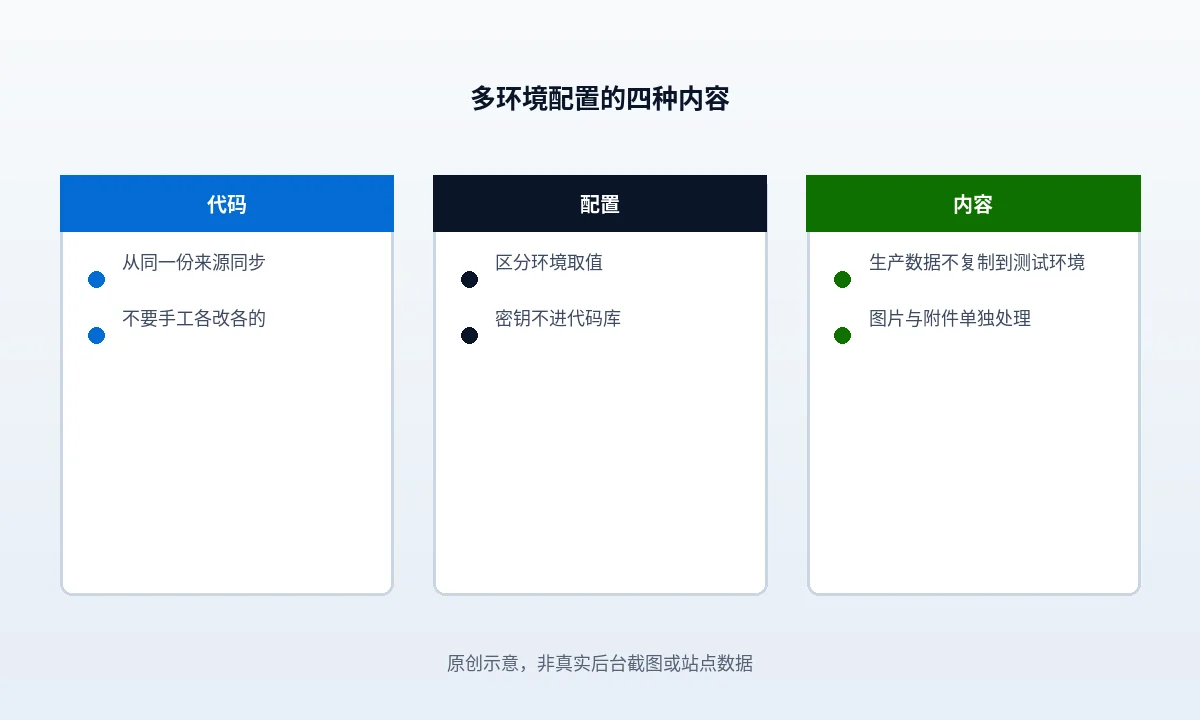
WordPress 多环境配置怎么同步又不覆盖设置
最贵的错误不是点错选项,而是用一份配置覆盖了所有环境。给四类内容分工。文中的配图给出多环境同步要区分的四类内容与各自的处理方式。
-
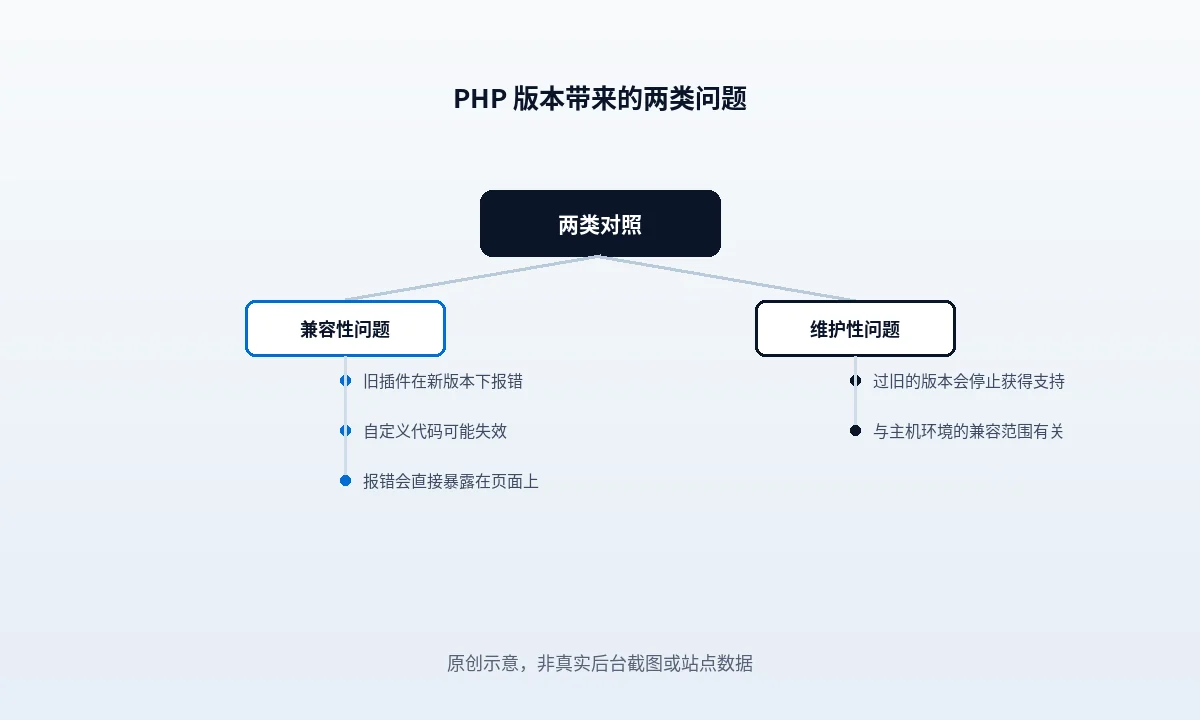
WordPress PHP 版本与兼容性的影响
服务器面板里最不起眼也最容易被忽略的一项。讲清两类问题。文中的配图给出 PHP 版本带来的两类问题与每一类的判断点。
-
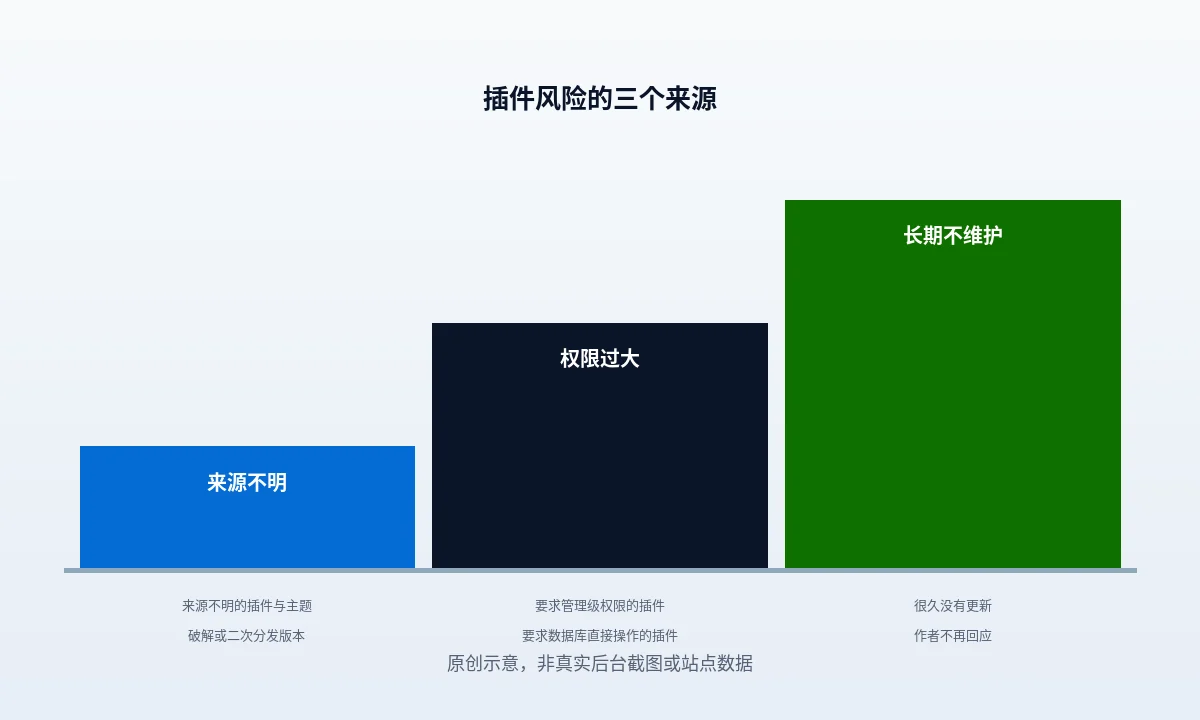
WordPress 恶意插件与供应链风险怎么判断
插件是能在你站点里读写内容的第三方。给三个来源的排查方法。文中的配图给出插件供应链风险的三个来源与各自的判断点。
-
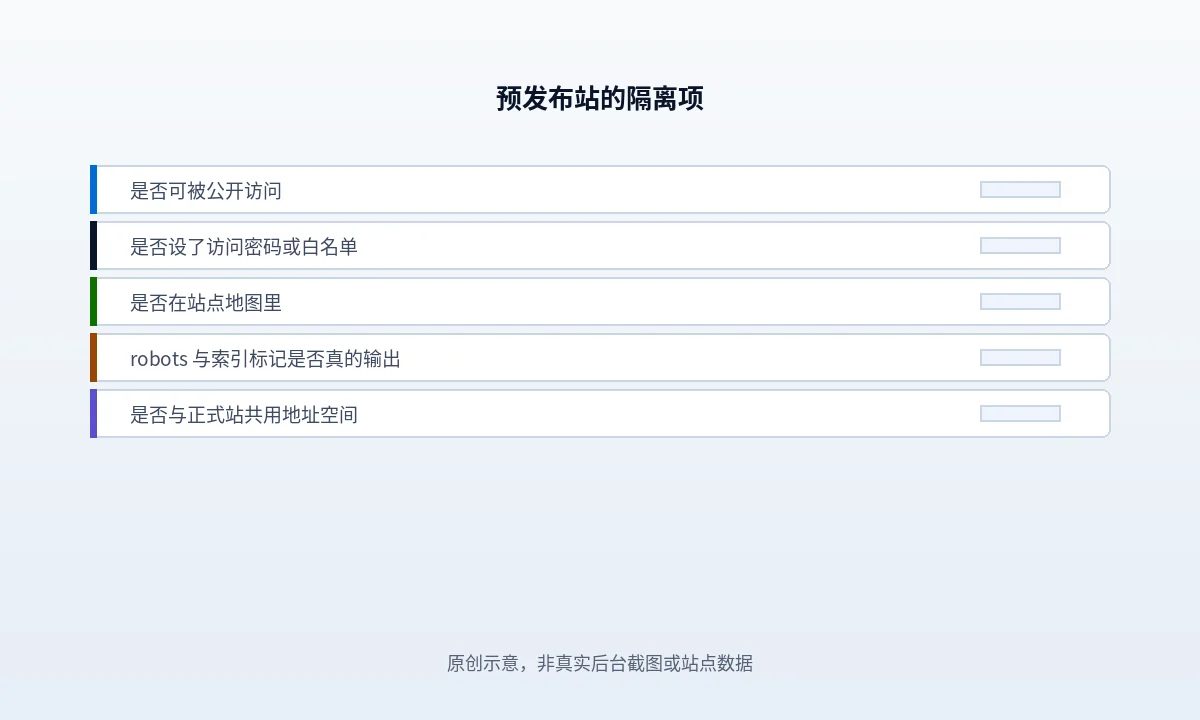
WordPress 预发布站怎么避免被收录
正式站还没定稿,搜索结果里先冒出测试站标题。给五项隔离检查。文中的配图给出预发布站需要逐项确认的五个收口检查点。
-
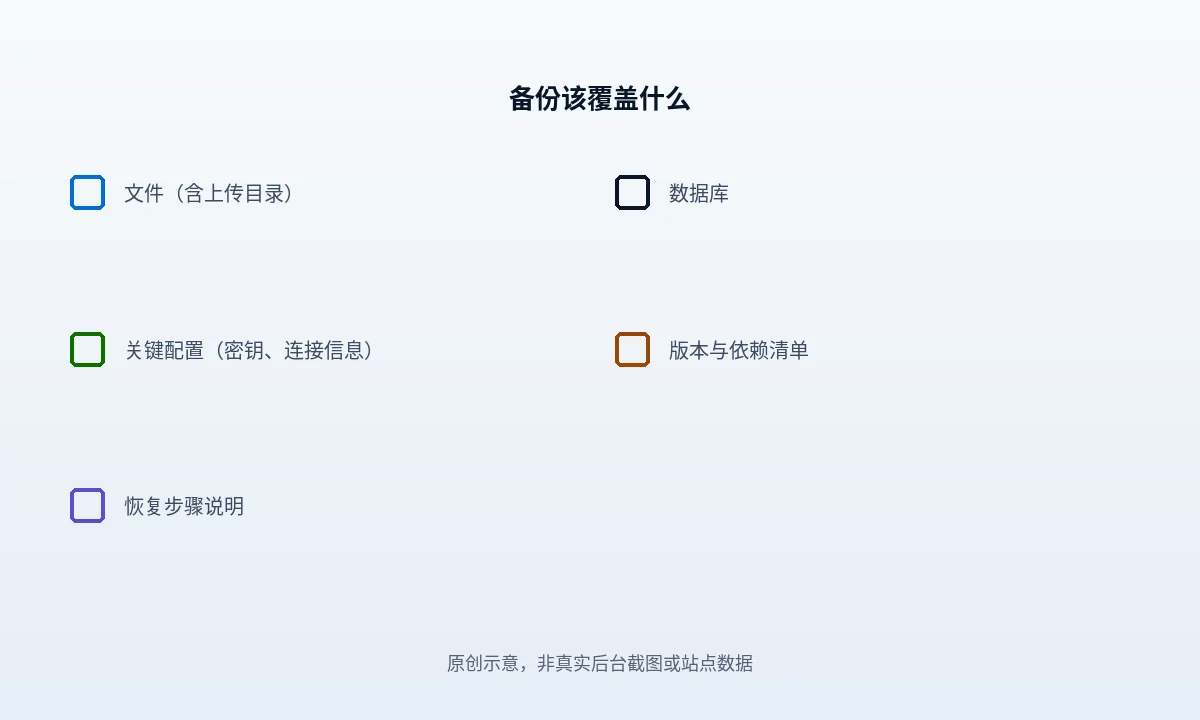
WordPress 备份该备什么:不只是整站压缩
最常见的失败不是备份失败,而是备份成功真出事时恢复不出来。给五项。文中的配图给出一份可用备份需要覆盖的五类内容。
-
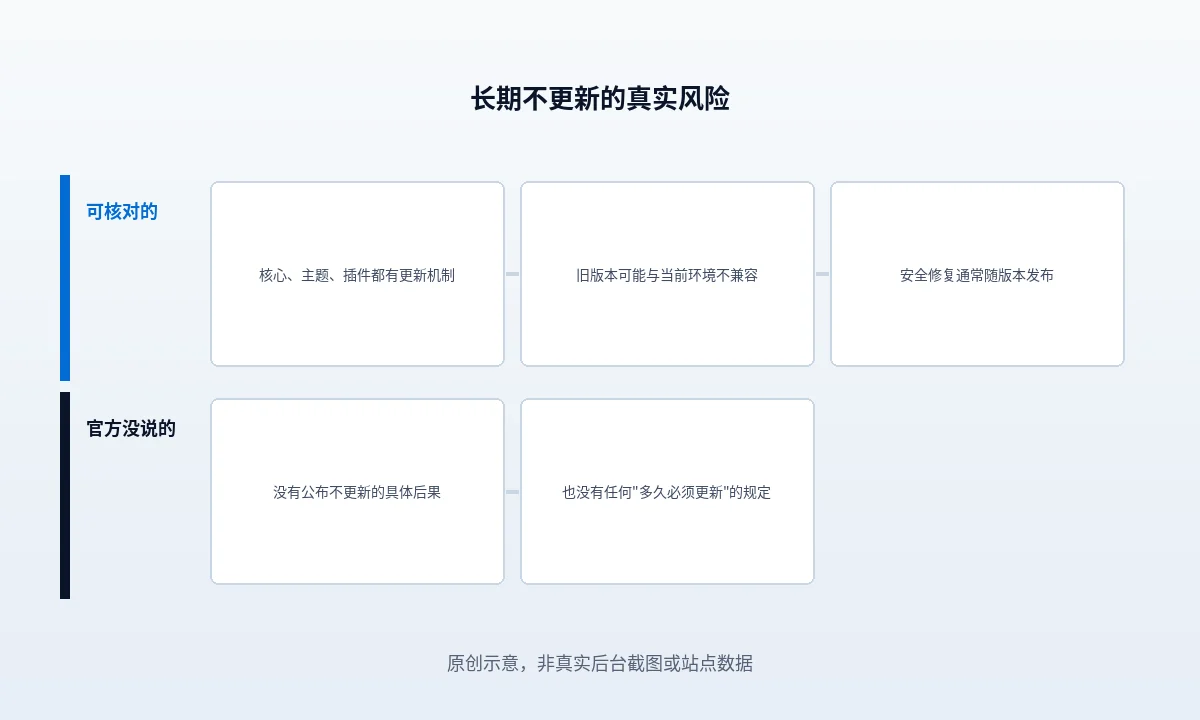
WordPress 主题与插件长期不更新的风险
不是不知道,是不敢点。把可核对的与官方没说的分开写。文中的配图给出长期不更新的风险分栏对比与每一栏的判断点更新本身不会掉排名,拖着不更新才会累积风险。
-
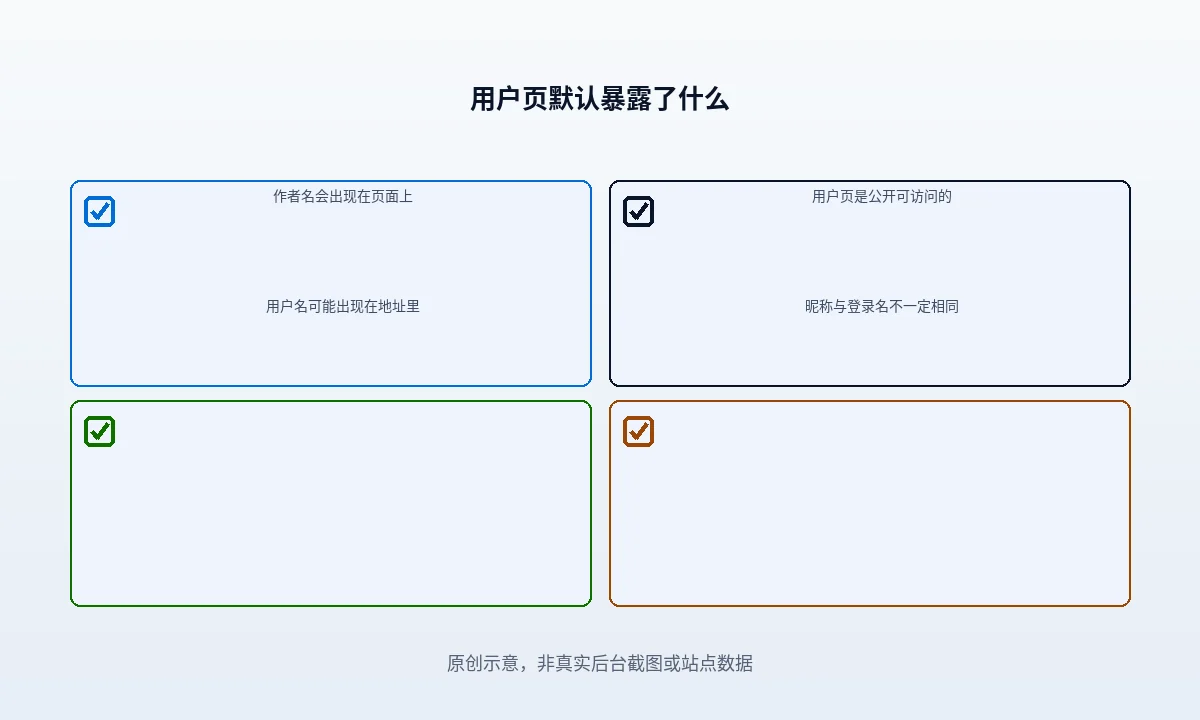
WordPress 默认用户名与用户页暴露了什么
登录名和昵称不是一回事。讲清分别会出现在哪里,以及怎么处理。文中的配图给出用户与作者页默认暴露的四项检查点作者昵称本身不是安全问题,登录名才是。
-
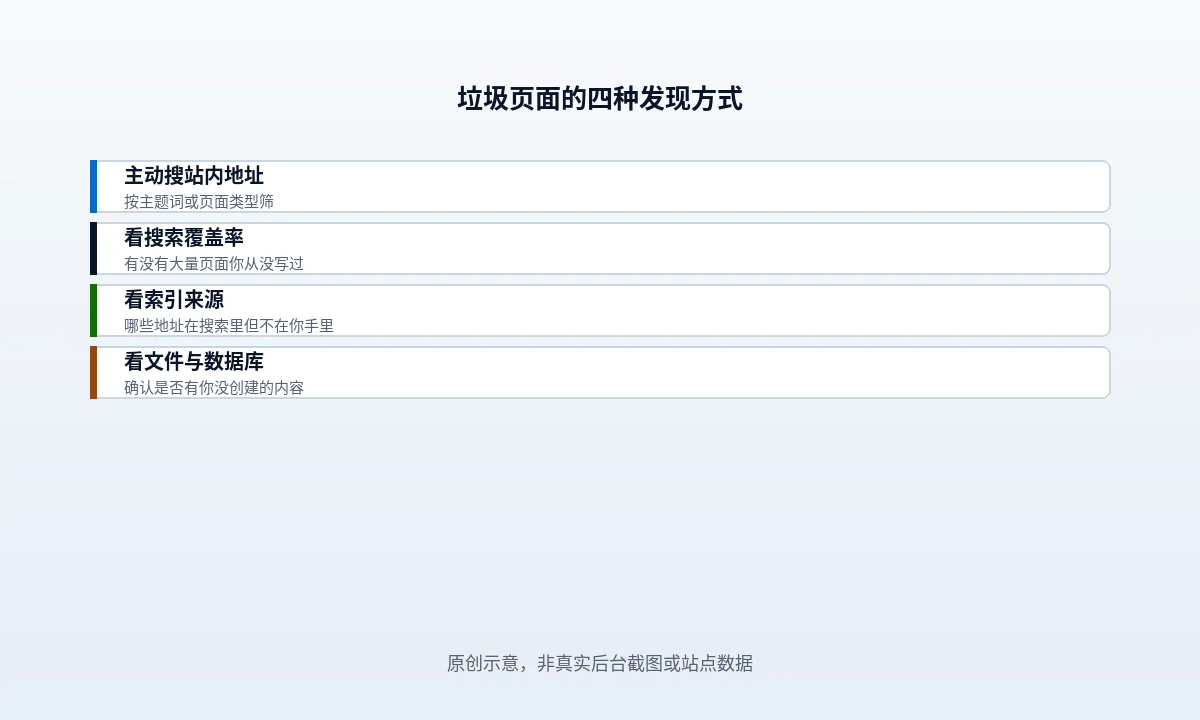
WordPress 怎么发现站里多出来的垃圾页面
多数站长不是发现的,是等到流量或询盘开始不对劲。给四种主动发现方式。文中的配图给出发现站里多余页面的四层发现方式与每层的判断点。